Opmerking: dit artikel gaat over het scheiden van zakelijke en privégegevens op smartphones. Wil je weten hoe je zakelijke en privételefoonnummers op één toestel scheidt, ga dan naar het volgende artikel: Dual-SIM en telefoonnummerscheiding.
Zakelijke en privégegevens op één toestel?
Er zijn bedrijfstoestellen die alleen voor één enkele zakelijke toepassing bedoeld zijn (COSU = Corporate-Owned, Single Use), zoals presenteren op een beursstand. Andere zijn ingericht voor meerdere, uitsluitend zakelijke toepassingen — dit concept heet COBO (Corporate-Owned, Business Only). Als gebruikers zich aan de gebruiksvoorschriften houden, komen op deze toestellen alleen zakelijke gegevens terecht.
Gemengd zakelijk en privégebruik
Anders wordt het als privétoestellen ook voor het werk worden gebruikt (BYOD = Bring Your Own Device) of als de zakelijke telefoon uitdrukkelijk voor gemengd zakelijk-privégebruik is bedoeld (COPE = Corporate-Owned, Personally Enabled).
Bescherming van privé- en zakelijke gegevens
Dan komen zowel zakelijke als privégegevens op de mobiele apparaten terecht. Dat is problematisch vanuit het oogpunt van gegevensbescherming, bijvoorbeeld wanneer zakelijke contacten worden gebruikt in apps die gegevens naar de VS versturen (zie: WhatsApp op de zakelijke telefoon). Er dreigen forse boetes onder de AVG; dit was echter ook al vóór de AVG kritiek in het kader van de Duitse federale privacywet.
Anderzijds willen medewerkers uiteraard dat hun privégegevens privé blijven en niet door de IT-afdeling ingezien kunnen worden, wat de acceptatie van bedrijfstoestellen niet ten goede komt. Dit geldt in het bijzonder voor de jonge talenten van Gen Z. Voor hen is de smartphone het centrale technische apparaat in het dagelijks leven, dat uitgebreid en intensief wordt gebruikt als communicatiehub, agenda, entertainmentplatform enz.
Een als onveilig ervaren zakelijke telefoon wordt daarmee een killer voor de medewerkerstevredenheid. Anderzijds kan de zakelijke telefoon ook een benefit worden als deze hoogwaardig en veilig is geïntegreerd.
Gegevensbeveiliging
Ook de mobiele beveiliging van bedrijfsgegevens moet in beeld komen. Het weglekken van kritieke of gevoelige bedrijfsgegevens moet in elk geval worden voorkomen. Dat wordt bemoeilijkt door privégebruik van zakelijke toestellen — onder meer omdat gebruikers het soms niet te nauw nemen met de gegevensbeveiliging en onveilige mobiele apps uit diverse app stores installeren.
In BYOD-scenario''s waarin privétoestellen met goedkeuring van het bedrijf ook op het werk worden gebruikt, ontsnappen de toestellen nog meer aan de controle van de IT-afdeling. Verouderde mobiele besturingssystemen, geroote telefoons en gemiste beveiligingspatches maken het bijna onmogelijk om een meegebracht toestel een echt veilig onderdeel van het bedrijfsnetwerk te maken.
In het slechtste geval weet de IT-afdeling niet eens dat het toestel überhaupt wordt gebruikt (« Dark BYOD »).
Lees hierover ook: De negen grootste BYOD-risico''s.
Gegevensscheiding via container-app
Om zakelijke van privégegevens op mobiele apparaten effectief te scheiden, zetten veel bedrijven een zogenaamde container-app in. Dit is een mobiele applicatie die een beveiligde zone (container) op het mobiele apparaat afscheidt. Doorgaans wordt de containerisatie door de IT-afdeling beheerd en gemonitord.
Doel: IT-compliance van het toestel op het vlak van gegevensbeveiliging en gegevensbescherming. Een bekende container-app is „SecurePIM", ontwikkeld door de Münchener softwareontwikkelaar Materna Virtual Solution.
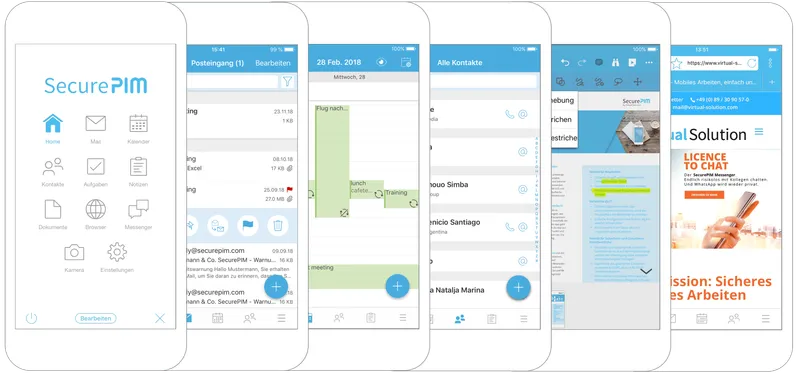
De SecurePIM-graphic toont meerdere gecontaineriseerde standaardtoepassingen zoals agenda, mail en documenten. (Bron: Materna Virtual Solution) Voor gebruikers betekent dat, dat zij op de smartphone bedrijfsgegevens alleen binnen een beveiligde en versleutelde omgeving kunnen bewerken. Privacygevoelige applicaties zoals WhatsApp krijgen bovendien geen toegang tot zakelijke contacten.
Container-apps lossen in principe de genoemde problemen op, maar hebben ook nadelen, zoals afhankelijkheid van de leverancier en extra werk bij updates. Sommige container-apps bieden bovendien slechts beperkte mogelijkheden voor tekstbewerking en filesharing in het algemeen. Ook interfaces met andere apps kunnen nieuwe problemen veroorzaken.
In het slechtste geval zorgen beperkte gebruikerservaringen met de container ervoor dat medewerkers de bedoelde toepassingen liever helemaal niet gebruiken. Daarmee wordt precies het tegenovergestelde bereikt van wat met de invoering van de container-app eigenlijk werd beoogd — namelijk veilig en efficiënt mobiel werken.
Als gebruikers de oplossingen niet omarmen, is niemand geholpen.
Gegevensscheiding via Mobile Device Management
Een tweede mogelijkheid is de inzet van Mobile Device Management-software. Dergelijke tools maken vaak deel uit van grotere EMM-suites; de afkorting staat voor Enterprise Mobility Management.
Gangbare MDM''s zoals die van VMware, Microsoft (Intune), Baramundi of Cortado zorgen eveneens voor een afgescheiden zone op de smartphone. De „container" grijpt hier echter aan op het niveau van het mobiele besturingssysteem en niet op applicatieniveau.
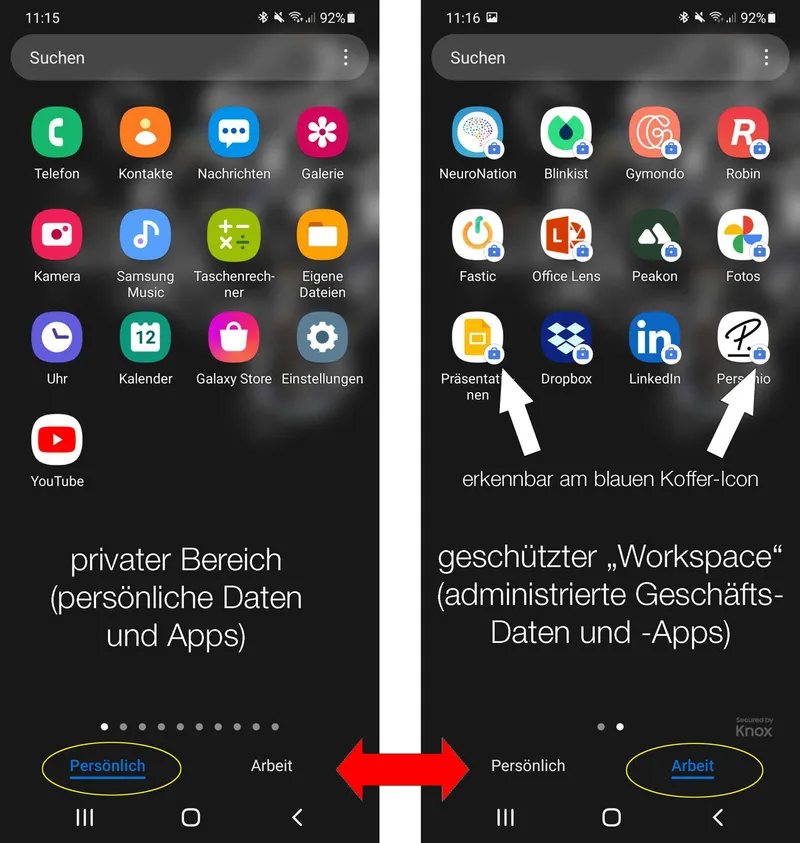
Voorbeeld van een Android-workspace (rechts). De workspace-iconen zijn door een klein hangslot als versleuteld gemarkeerd. Naast het afscheiden van een beheersbare workspace bieden MDM-toepassingen nog meer functies die zeer nuttig zijn bij de uitrol van een uniforme mobiele strategie op ondernemingsniveau.
Genoemd zij hier ten eerste het zogenaamde „staging": het configureren van de toestellen en het inrichten van applicaties vóórdat ze aan de gebruiker worden overhandigd. Als de gebruiker de nieuwe zakelijke telefoon ontvangt en deze voor de enrollment voor het eerst met een wifi-netwerk verbindt, worden het gebruikersprofiel en de door de onderneming gelicentieerde apps automatisch in de workspace geconfigureerd.
Ten tweede maakt een MDM een overzichtelijke inventarisatie van de toestellen mogelijk. Wat een MDM verder kan, lees je hier: Daarom heb je nu een MDM-systeem nodig.
Gegevensscheiding bij gehuurde smartphones
Wanneer je bij Everphone een zakelijke telefoon huurt, krijg je er altijd ook een MDM bij — tenzij je bedrijf al MDM-software gebruikt. Dan wordt die software in onze huurapparaten geïntegreerd.
Aan privégebruik van de zakelijke telefoon staat dan niets meer in de weg, mits dit door het management wordt gewenst. Naar onze ervaring is dit niet alleen de variant met de hoogste acceptatie bij medewerkers, die dan nog maar één toestel hoeven te hebben, maar ook de meest duurzame en milieuvriendelijke.