Note : cet article traite de la séparation des données professionnelles et privées sur les smartphones. Si tu veux savoir comment séparer les numéros pro et privés sur un même appareil, va à l''article suivant : Dual-SIM et séparation des numéros.
Données professionnelles et privées sur un même appareil ?
Il existe des appareils d''entreprise conçus pour un seul usage professionnel (COSU = Corporate-Owned, Single Use), comme la présentation sur un stand de salon. D''autres sont configurés pour plusieurs usages exclusivement professionnels — ce concept s''appelle COBO (Corporate-Owned, Business Only). Si les utilisateur·rice·s respectent les consignes d''usage, seules des données professionnelles s''accumulent sur ces appareils.
Utilisation mixte pro et privée
La situation change quand des appareils privés sont aussi utilisés pour le travail (BYOD = Bring Your Own Device) ou quand le téléphone d''entreprise est explicitement prévu pour un usage mixte pro-privé (COPE = Corporate-Owned, Personally Enabled).
Protection des données pro et privées
Dans ces cas, aussi bien des données professionnelles que privées s''accumulent sur les appareils mobiles. C''est problématique du point de vue de la protection des données, par exemple lorsque des contacts pro sont utilisés dans des applications qui transfèrent les données vers les États-Unis (voir : WhatsApp sur le téléphone d''entreprise). Des amendes RGPD conséquentes peuvent être encourues ; cela était toutefois déjà critique avant le RGPD, dans le cadre de la loi allemande sur la protection des données.
D''autre part, les collaborateur·rice·s souhaitent bien sûr que leurs données privées restent privées et ne soient pas consultables par la DSI, ce qui n''est guère favorable à l''acceptation des appareils d''entreprise. C''est particulièrement vrai pour les jeunes talents de la « Gen Z ». Pour eux, le smartphone est l''appareil technique central au quotidien, utilisé de manière large et intensive comme hub de communication, agenda, plateforme de divertissement, etc.
Un téléphone d''entreprise ressenti comme peu sûr devient un frein à la satisfaction des collaborateur·rice·s. À l''inverse, le téléphone d''entreprise peut devenir un avantage quand il est haut de gamme et sécurisé.
Sécurité des données
La sécurité mobile des données d''entreprise doit aussi être prise en compte. La fuite de données professionnelles critiques ou sensibles doit à tout prix être évitée. L''usage privé d''appareils professionnels rend cela plus difficile — notamment parce que les utilisateur·rice·s prennent parfois la sécurité un peu à la légère et installent des applications mobiles peu sûres depuis divers app stores.
Dans les scénarios BYOD où des appareils privés sont utilisés avec l''aval de l''entreprise, les appareils échappent encore davantage au contrôle de la DSI. Systèmes d''exploitation mobiles obsolètes, téléphones rootés, correctifs de sécurité manqués rendent presque impossible de faire d''un appareil personnel un élément véritablement sûr du réseau d''entreprise.
Dans le pire des cas, la DSI ignore même que l''appareil est utilisé (« Dark BYOD »).
Lire aussi : Les neuf plus grands risques du BYOD.
Séparation par application conteneur
Pour séparer efficacement les données pro et privées sur les appareils mobiles, beaucoup d''entreprises misent sur une application conteneur. Il s''agit d''une application mobile qui isole une zone protégée (conteneur) sur l''appareil mobile. En général, la conteneurisation est administrée et surveillée par la DSI.
Objectif : conformité IT de l''appareil en matière de sécurité et de protection des données. Une application conteneur connue est « SecurePIM », développée par l''éditeur logiciel munichois Materna Virtual Solution.
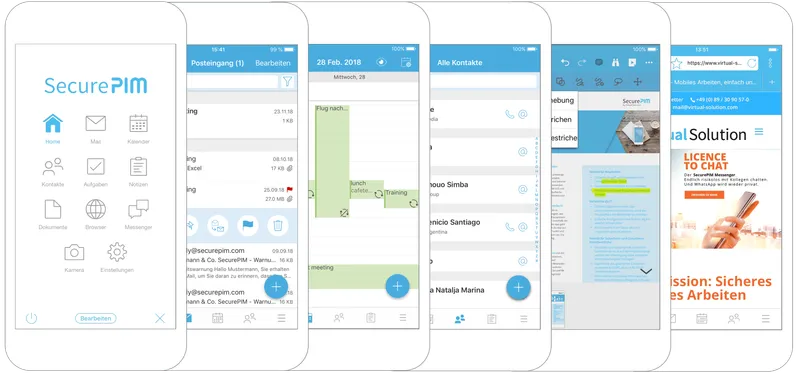
Le visuel SecurePIM montre plusieurs applications standard conteneurisées comme le calendrier, la messagerie et les documents. (Source : Materna Virtual Solution) Pour les utilisateur·rice·s, cela signifie qu''ils/elles ne peuvent traiter les données de l''entreprise que dans un environnement protégé et chiffré. Les applications critiques du point de vue de la protection des données, comme WhatsApp, n''ont par ailleurs pas accès aux contacts professionnels.
Les applications conteneur résolvent en principe les problèmes évoqués, mais présentent aussi des inconvénients : dépendance vis-à-vis de l''éditeur et effort supplémentaire lors des mises à jour. Certaines applications conteneur n''offrent que des possibilités limitées d''édition de texte et de partage de fichiers. Les interfaces avec d''autres applications peuvent aussi générer de nouveaux problèmes.
Dans le pire des cas, une expérience utilisateur limitée avec le conteneur pousse les collaborateur·rice·s à ne pas utiliser les applications prévues. On obtient alors l''exact opposé de l''objectif de l''application conteneur : un travail mobile sûr et efficace.
Si les utilisateur·rice·s n''adoptent pas les solutions, personne n''en tire profit.
Séparation via Mobile Device Management
Une seconde option est le recours à un logiciel de Mobile Device Management. Ces outils font souvent partie de suites EMM plus larges ; l''abréviation signifie Enterprise Mobility Management.
Les MDM courants comme ceux de VMware, Microsoft (Intune), Baramundi ou Cortado créent aussi une zone séparée sur le smartphone. Ici, le « conteneur » s''appuie toutefois directement sur le système d''exploitation mobile, et pas au niveau applicatif.
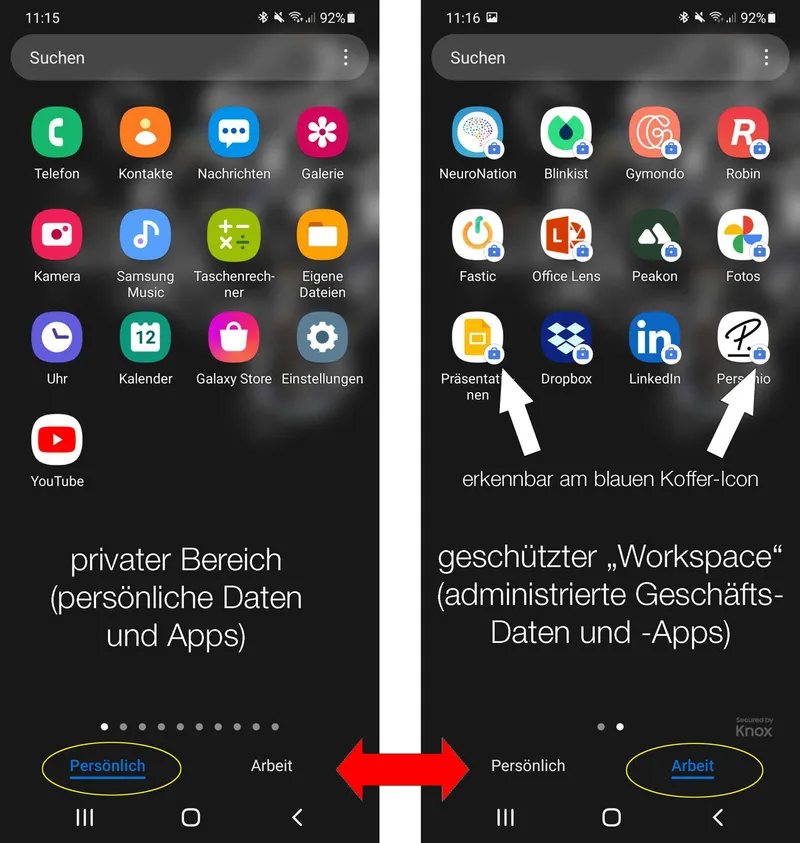
Exemple d''un workspace Android (à droite). Les icônes de workspace sont marquées comme chiffrées par un petit cadenas. Au-delà de la séparation d''un workspace administrable, les MDM offrent d''autres fonctions très utiles à la mise en œuvre d''une stratégie mobile unifiée à l''échelle de l''entreprise.
Premièrement, le « staging » : la configuration des appareils et le déploiement des applications avant même leur remise à l''utilisateur·rice. Lorsque l''utilisateur·rice reçoit le nouveau téléphone d''entreprise et le connecte pour la première fois à un réseau Wi-Fi pour l''enrollment, le profil utilisateur et les applications sous licence sont automatiquement installés dans le workspace.
Deuxièmement, un MDM permet un inventaire clair des appareils. Ce que peut faire un MDM en plus : Voilà pourquoi il te faut un système MDM aujourd''hui.
Séparation des données sur les smartphones loués
Quand tu loues un téléphone d''entreprise chez Everphone, tu reçois toujours aussi un MDM — sauf si ton entreprise utilise déjà un logiciel MDM. Dans ce cas, ce logiciel est intégré à nos appareils loués.
Rien ne s''oppose plus alors à l''usage privé du téléphone d''entreprise, si la direction le souhaite. D''après notre expérience, c''est la variante avec la plus forte acceptation chez les collaborateur·rice·s, qui n''ont plus qu''un seul appareil, et aussi la plus durable et respectueuse de l''environnement.